十分钟破解加密货币!谷歌在量子计算领域发现了什么?
第一篇论文(白皮书)由 Google Quantum AI 发表。他们针对逻辑层面的 Shor 算法进行了优化,专门用于破解比特币和以太坊的签名。该算法在针对 256 位椭圆曲线 secp256k1 时,仅需约 1000 个逻辑量子比特即可运行。由于电路深度较低,一台快速的超导量子计算机可以在几分钟内恢复私钥。
如果有人告诉你,你的比特币私钥可能在十分钟内被一台计算机破解,你大概会一笑置之。
但谷歌没有笑。这家搜索巨头,在五天前把后量子密码迁移的内部截止日期提前到了 2029 年。
- 新闻链接:https://blog.google/innovation-and-ai/technology/safety-security/cryptography-migration-timeline/
上个月,谷歌呼吁在未来的量子计算机破解现有加密技术之前,抢先保障量子时代的安全。
这一全新的时间表反映了后量子密码学时代的迁移需求,并综合考量了量子计算硬件开发、量子纠错以及量子分解资源评估方面的进展。
问题来了,为什么?
我们知道,谷歌一直是量子计算领域的先驱者之一。后量子密码学时代的迁移时间愈发紧张,谷歌到底发现了什么?
两篇论文,一个方向
不得不提那个自 1994 年以来就悬在所有公钥密码体系头顶的「量子达摩克利斯之剑」,Shor 算法。
Shor 算法的核心能力很简单:它能在多项式时间内完成大整数分解(破解 RSA)和椭圆曲线离散对数求解(破解 ECC)。这两类问题正是当今互联网安全的根基 —— 银行转账、HTTPS 加密、数字签名、区块链,无一不建立在其计算困难性之上。
过去二十多年里,学术界对「运行 Shor 算法需要多少资源」的估计一直在下降,但幅度是渐进的。直到这一次,两篇论文从不同层面优化了 Shor 算法 ——
第一篇论文(白皮书)由Google Quantum AI发表。他们针对逻辑层面的 Shor 算法进行了优化,专门用于破解比特币和以太坊的签名。该算法在针对 256 位椭圆曲线 secp256k1 时,仅需约 1000 个逻辑量子比特即可运行。由于电路深度较低,一台快速的超导量子计算机可以在几分钟内恢复私钥。
- 博客链接:https://research.google/blog/safeguarding-cryptocurrency-by-disclosing-quantum-vulnerabilities-responsibly/
- 论文链接:https://quantumai.google/static/site-assets/downloads/cryptocurrency-whitepaper.pdf
第二篇论文来自一家名为Oratomic 的神秘初创公司,其成员包括前谷歌员工和加州理工学院的知名教授。他们的研究起点是谷歌对逻辑量子电路的改进,随后在物理层应用了针对中性原子量子计算机的特殊技巧。结果评估显示,26,000 个原子量子比特就足以破解 256 位椭圆曲线签名。与之前的顶级技术相比,这在物理量子比特数量上实现了约 40 倍的优化。
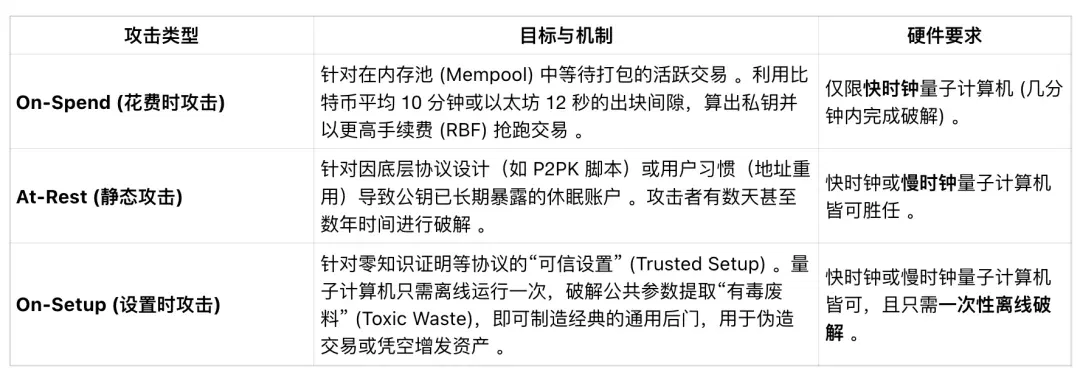
- 论文链接:https://arxiv.org/pdf/2603.28627
正如比特币安全研究员 Justin Drake 在社交媒体上所总结的:「这两项成果分别优化了量子堆栈的不同层,结果令人震惊。」
这两篇论文共同指向一个令人不安的结论:量子计算机破解现有密码体系所需资源,比任何人预想的都要少得多。
谷歌白皮书:加密货币警钟
这篇白皮书标志着量子密码分析与去中心化金融系统安全之间的一次「历史性碰撞」。
随着资源估算的断崖式下降,量子计算机威胁不再是遥远的理论设想,而是迫在眉睫的工程挑战。
算法优化:Shor 算法的资源断崖式下降
在过去,业内普遍认为破解现代公钥加密需要数百万到上千万的物理量子比特。但该研究展示了惊人的算法优化:
- 核心资源数据:针对现代区块链密码学核心的 secp256k1 曲线,破解 256-bit 椭圆曲线离散对数问题 (ECDLP) 现仅需少于 1200 个逻辑量子比特与 9000 万个 Toffoli 门,或者调整为少于 1450 个逻辑量子比特与 7000 万个 Toffoli 门 。
- 物理层门槛:如果在具备平面连接性、物理错误率为 0.1% 的超导架构(采用表面码纠错)上运行,上述电路仅需不到 50 万个物理量子比特即可在几分钟内执行完毕 。
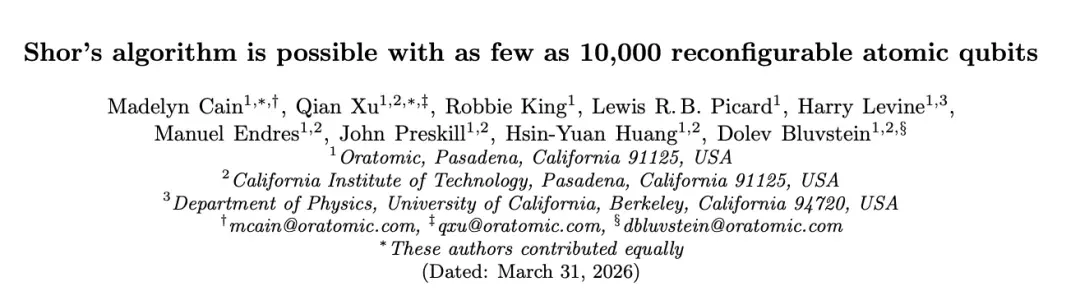
- 「快时钟」与「慢时钟」的区别:该研究创造性地引入了硬件架构层面的分类。超导、硅自旋或光子架构等「快时钟」 (Fast-clock) 设备拥有极短的纠错周期,能在几分钟内破解私钥 。而中性原子或离子阱等「慢时钟」 (Slow-clock) 架构的基础运算速度慢了两到三个数量级 。
硬件门槛的不同直接决定了量子计算机能对区块链发动哪种级别的攻击:
以太坊的系统性危机 vs. 比特币的局部隐患
尽管比特币和以太坊都使用 secp256k1 曲线,但以太坊的架构设计使其面临更广阔的攻击面:
以太坊的漏洞矩阵:
- 账户漏洞 (Account Vulnerability):以太坊使用账户模型(而非比特币的 UTXO),账户一旦发送过首笔交易,其 ECDSA 公钥便会永远暴露在链上,且无法轻易轮换密钥 。
- 管理员漏洞 (Admin Vulnerability):控制大量真实世界资产 (RWA)、稳定币和跨链桥的智能合约往往依赖少数几个高权限的管理员密钥(多签机制)。破解这些暴露的密钥可导致全网 DeFi 系统级清算和稳定币脱锚 。
- 共识漏洞 (Consensus Vulnerability):以太坊 PoS 验证者使用极易受量子攻击的 BLS12-381 曲线进行签名聚合 。若攻击者掌控超过 1/3 的节点可中断网络确定性;掌控 2/3 以上则可执行深度重组,重写区块链历史。
- 数据可用性漏洞 (Data Availability Vulnerability):支持 Layer 2 扩容的 DAS 机制依赖 KZG 多项式承诺 。其容易受到 On-Setup 攻击,攻击者可伪造证明,瘫痪 L2 排序器以实施勒索 。
比特币的韧性与挑战:
- 量子挖矿(利用 Grover 算法破解 PoW)在几十甚至上百年内都不具备现实威胁,因为其二次方加速能力完全被量子纠错的巨大开销所抵消 。
- 比特币的危机集中在通过 P2PK 脚本锁定的 170 万枚早期比特币(包含大量「中本聪时代」的挖矿奖励),以及因地址重用暴露公钥的现代地址 。
Oratomic:一万量子比特就够了
Oratomic 这篇论文给出的结论堪称颠覆:
- 运行密码学规模的 Shor 算法,仅需约 10,000 个物理量子比特
- 针对 ECC-256(比特币使用的椭圆曲线标准),使用约 12,000 个量子比特可在约 10 天内完成
- 针对 RSA-2048(广泛用于银行和政府),约 102,000 个量子比特可在约 97 天内完成
这是什么概念?就在几年前,主流估算还认为需要 100 万个量子比特。短短几年间,需求量级缩水了两个数量级。
论文采用的量子低密度校验码(Quantum LDPC Codes)是一种完全不同的纠错码族。其关键特性是利用非局域连接(Nonlocal Connectivity)来大幅提升编码率。具体来说,论文使用的是准循环提升积码(Quasi-Cyclic Lifted-Product Codes)。
对比一下:
- 表面码编码率:~1%
- 小规模准局域 LDPC 码:~4%
- 本文高码率 LP 码:~28%
这意味着在相同的物理资源下,高码率 LP 码可以承载约30 倍的逻辑信息量。或者反过来说,达到同样的逻辑容量,所需的物理量子比特数减少了一个数量级以上。
论文还指出,在物理错误率 p=0.1% 的条件下,每执行 10^11 个周期(约 3 年,假设 1ms / 周期),才预期出现一次不可纠正的错误。对于运行时间以天计的 Shor 算法来说,这已经足够可靠。
有了好码,还需要能跑这种码的硬件。量子计算的硬件路线之争由来已久。超导量子比特(谷歌、IBM 的主攻方向)速度快但相干时间短,且需要极端低温;离子阱保真度高但扩展困难。Oratomic 选择了一条不同的路:可重配置中性原子阵列(Reconfigurable Neutral-Atom Arrays)。
传统超导芯片中,量子比特之间的连接是固定的 —— 设计好电路时物理耦合关系就确定了,无法在运行中改变。而中性原子方案中,每个量子比特是一个被光学镊子囚禁的单个原子,镊子可以在三维空间中自由移动。这意味着:
- 计算过程中可以随时重新排列量子比特的空间位置
- 任意两个原子都可以被拉到一起执行高保真纠缠门操作
- 天然支持大规模非局域连接 —— 这正是高码率 LDPC 码所需要的
基于上述硬件特性,论文提出了一套完整的容错量子计算机架构,将整个系统划分为四个功能区域:存储区(Memory Zone)、处理区(Processor Zone)、操作区(Operation Zone)和资源区(Resource Zone)。
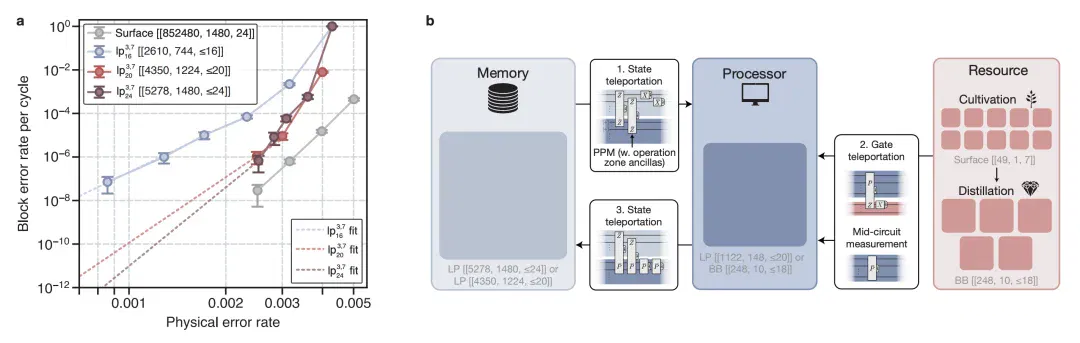
逻辑码性能与架构
好码 + 好硬件还不够 —— 还需要一种高效的编译方法把 Shor 算法映射上去。论文提出了一套基于 Pauli 基计算(Pauli-Based Computation)和代码手术(Code Surgery)的完整编译流程。
论文描述的编译策略如下:
1. 电路分解:将完整的 Shor 算法电路拆分为多个子电路 {Ci},每个子电路包含若干 Toffoli 门、Clifford 门和中途 Pauli 测量,确保能装入处理区
2. 传送至处理区:通过 2m 个 Pauli 乘积测量(PPM),将 m 个逻辑量子比特从存储区隐形传态到处理区
3. Pauli 基计算:在处理区上执行实际计算,Clifford 门被吸收进 PPM 操作,Toffoli 门通过 teleportation 注入 CCZ 魔术态
4. 传回存储区:再通过 2m 个 PPM 将结果传回存储区
论文背后是一家名为 Oratomic 的量子计算公司。这家总部位于加州帕萨迪纳的团队 —— 与加州理工学院深度合作 —— 正专注于一个明确目标:打造世界上第一台容错量子计算机。
论文第一作者 Madelyn Cain 和共同一作 Qian Xu 均来自 Oratomic,合作者包括加州理工学院的著名量子计算学者 John Preskill(量子优越性概念的提出者之一)、Manuel Endres(中性原子量子计算领域的领军人物)、以及 Hsin-Yuan (Robert) Huang(量子机器学习与量子算法专家)。通讯作者 Dolev Bluvstein 则是 Oratomic 的联合创始人,此前在哈佛大学 Mikhail Lukin 实验室做出了多项中性原子量子计算的开创性工作。
他们的官方定位是:「整合量子纠错、中性原子系统、人工智能和光学工程领域的世界级专业知识,共同使容错量子计算成为现实。」
从实验到理论的距离,正在以前所未有的速度缩短。
谷歌为什么急了?
在网络安全领域,存在一个幽灵般的术语 ——「Q-Day」。它指代量子计算机强大到足以瓦解现行互联网加密体系的那一天。为了规范,行业内已经在进行一些相关工作:
- NIST 标准化进程:美国国家标准与技术研究院(NIST)经过多年筛选,已于 2024 年正式发布首批后量子密码标准(FIPS 203/204/205),包括基于格密码的 ML-KEM 和 ML-DSA 等
- 行业迁移周期:从旧密码体系切换到新体系不是简单的软件更新 —— 涉及协议重设计、硬件兼容性、互操作性测试、合规审计,大型机构的迁移周期通常以年计
- 「先 harvest 后 decrypt」攻击:即使量子计算机尚未成熟,攻击者现在就可以开始截获并存储加密通信,等到未来量子算力足够时再解密 —— 这意味着迁移必须在量子计算机实用化之前完成
谷歌作为全球最大的互联网服务提供商之一,掌握着海量用户数据和核心基础设施。它选择 2029 年作为内部截止日期,意味着其内部的威胁评估模型已经将量子破解风险的时间窗口收敛到了这个范围。
事实上,谷歌在后量子密码领域一直是积极的推动者:
- 自 2023 年起,Chrome 浏览器开始实验性集成 X25519Kyber768 混合密钥交换
- 谷歌云平台率先支持后量子 TLS 连接
- 谷歌内部安全团队持续发布 PQC 迁移指南
但当一家公司的内部截止日期从「待定」变成一个具体的年份时,性质就变了。
回顾 Shor 算法资源估计的历史,可以看到一条清晰的下降曲线:
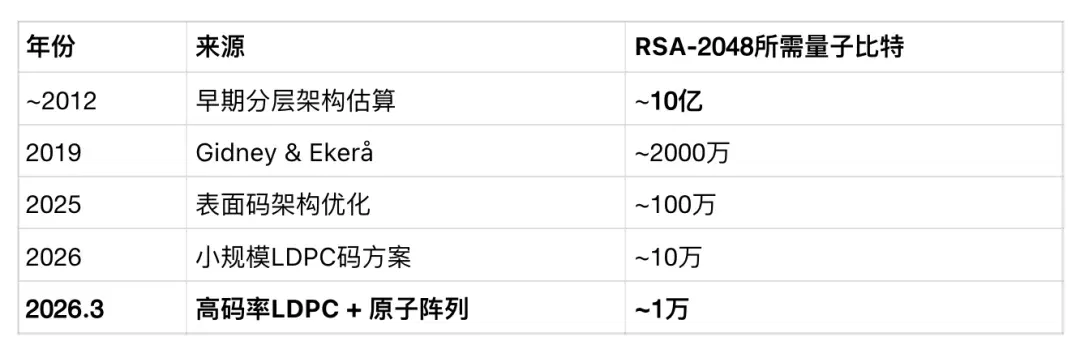
驱动这一趋势的是多重因素的共振:
- 量子纠错理论的突破:从表面码到 LDPC 码,编码效率的提升是最直接的驱动力。高码率码利用非局域连接特性,在单个码块中密集打包大量逻辑量子比特,从根本上改变了资源计算的公式。
- 新型硬件平台的成熟:中性原子、离子阱、超导等不同技术路线各有优势。中性原子阵列的可重配置性使其天然适合实现高码率码所需的非局域连接,形成了「硬件 - 编码」协同优化的良性循环。
- 算法和编译技术的进步:更低深度的量子电路、更高效的算术模块(如并行进位加法器替代行波进位加法器)、魔术态蒸馏流水线的优化 —— 每一层都在削减最终的资源需求。
关键问题是,这条曲线还会继续下降。
写在最后
1994 年 Peter Shor 发表他的算法时,量子计算机还只是一个理论玩具。32 年后,我们正在认真讨论用一万台量子设备在几分钟内破解世界上最广泛使用的密码系统。
科技发展的非线性特征在这里体现得淋漓尽致:漫长的积累期之后,突破往往接踵而至。
量子计算不会等我们准备好。但现在至少我们知道,它离我们有多近了。
文章来自于微信公众号 "机器之心",作者 "机器之心"
Related topics
After reading
Join the AINRK community
Read how to join the community and connect with people working in AI.
Related articles
Continue reading related topics and articles in this category.
Neon identifiers surface in Gemini web code; model and subscription positioning remain unconfirmed (opens in a new tab)
A source report recounts developers finding Neon model and subscription identifiers in Gemini web code, alongside discussion of element naming. Code strings and online guesses do not establish a release, plan features or access date.
Karpo Decision goes open-source; 31B model ties first on a specified Decision Index version (opens in a new tab)
MachinePulse releases 0.8B–31B decision models that score options in one forward pass. The 31B model ties first at 73.9 in the November 12 Decision Index 0.4.1 snapshot. Latency and costs depend on test configuration; single decisions differ from full workflows.
Google expands TPU system sales as software adaptation and inference economics draw attention (opens in a new tab)
QbitAI discusses complete-system deliveries, TorchTPU and agent-inference tests using filings and sources. Revenue, unfulfilled contracts and model-specific token-per-dollar comparisons are distinct measures; optimization rounds can change results.
Google adds TPU 8tx and 8i Max for confidential computing and long-context tasks (opens in a new tab)
Google describes new eighth-generation TPU variants expected in 2027. The report covers customer needs, supply constraints and external sales; its 2028 revenue figures are institutional forecasts.
Google releases Gemini 4 Hydrogen and the multimodel Orchestrator (opens in a new tab)
The new model emphasizes fast execution for coding and multimodal tasks. Google also details availability across services, API pricing and model-orchestration tests.