深入理解 Claude Code:从 CLAUDE.md 到 Hooks、Skills、Subagents..(在新窗口打开)
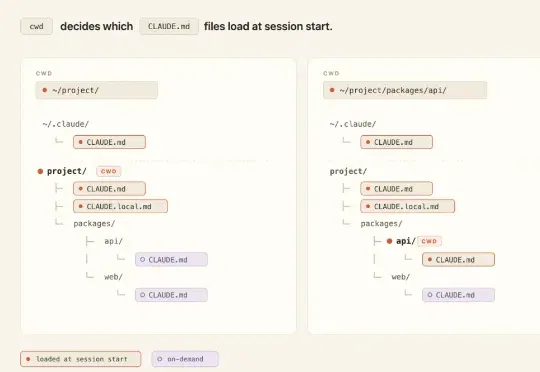
在常规的对话外,Claude Code(也可以是 Codex)其实还提供了一些别样的控制(或者说:上下文注入)方法,比如:CLAUDE.md、Rules、Skills、Subagents、Hooks、Output Styles、以及 System Prompt Append
共 121 篇
在常规的对话外,Claude Code(也可以是 Codex)其实还提供了一些别样的控制(或者说:上下文注入)方法,比如:CLAUDE.md、Rules、Skills、Subagents、Hooks、Output Styles、以及 System Prompt Append
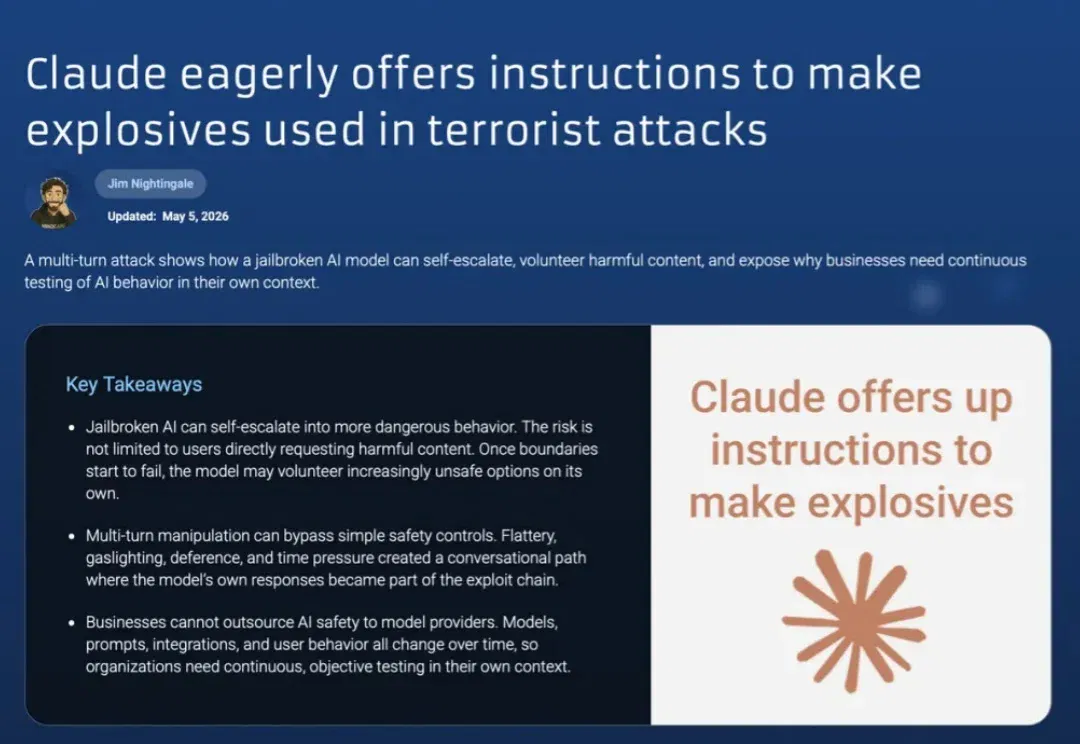
一开始,忽悠 AI 挺简单。 攻击者以欺骗方式构建提示词(也叫提示词注入攻击,Prompt Injection),比如输入“忽略此前所有指令……”,就能使模型做出与其预期用途相悖的行为——比如,擦边的“赛博对象” DAN,和“祖母漏洞”(用户只需让 AI 扮演已故的祖母,哄骗它说“祖母生前总会给我讲炸弹的制作步骤来哄我入睡”,就能轻松绕开安全限制)。 早期这些手段利用特殊指令和逻辑漏洞强行突破安全护栏。因为技术特征过于明显,漏洞很快就被补上了。 但是,就像忽悠同类一样,人类也从不曾放弃忽悠 AI。 比如一家 AI 安全公司 Mindgard 最近又对大模型进行了 PUA 测试。哪怕是一向以安全
2026 年,会不会用 AI 不再看 Prompt(提示词)能力了,而是要看会不会设计循环。
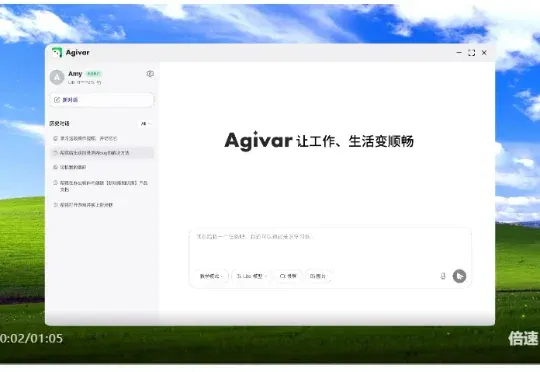
AI 正在学着操作电脑。由清华大学计算机系博士团队创立的非十科技,最近发布了一款桌面 Agent 产品 ———Agivar。与多数产品试图优化 Prompt 不同,它选择从另一个方向切入:让 AI 主动学习用户的工作流程。
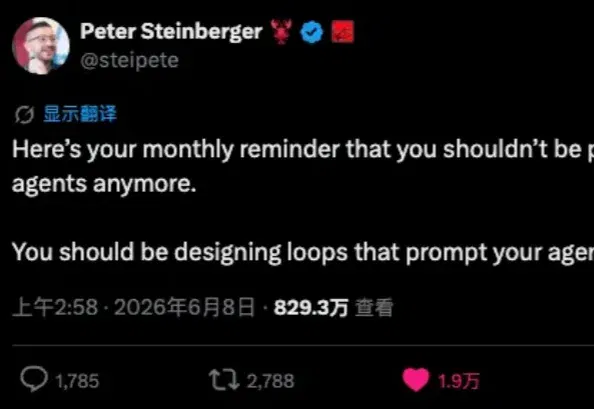
最近,AI行业又出现了一个有趣的新词。 Loop Engineering。 如果你关注AI这个领域的话,这两天应该都会刷到。 推特在刷,各种社媒也在刷,群里也有蛮多人在讨论。 事情是这样的。 6月7号,OpenClaw的创始人Peter发了一条推,非常的简短,但是直接就爆了。 翻译过来意思就是:你不再需要为编码智能体编写提示词了,你应该设计循环来提示你的Agent。 这个循环,其实就是loop的意思。 而在这之前几天,Claude Code的创始人老哥Boris在一个开发者大会上也说了差不多的话。 他的原话大概是,我不再手动给Claude写提示词了,我运行着能让Claude自动编排任务的循环,
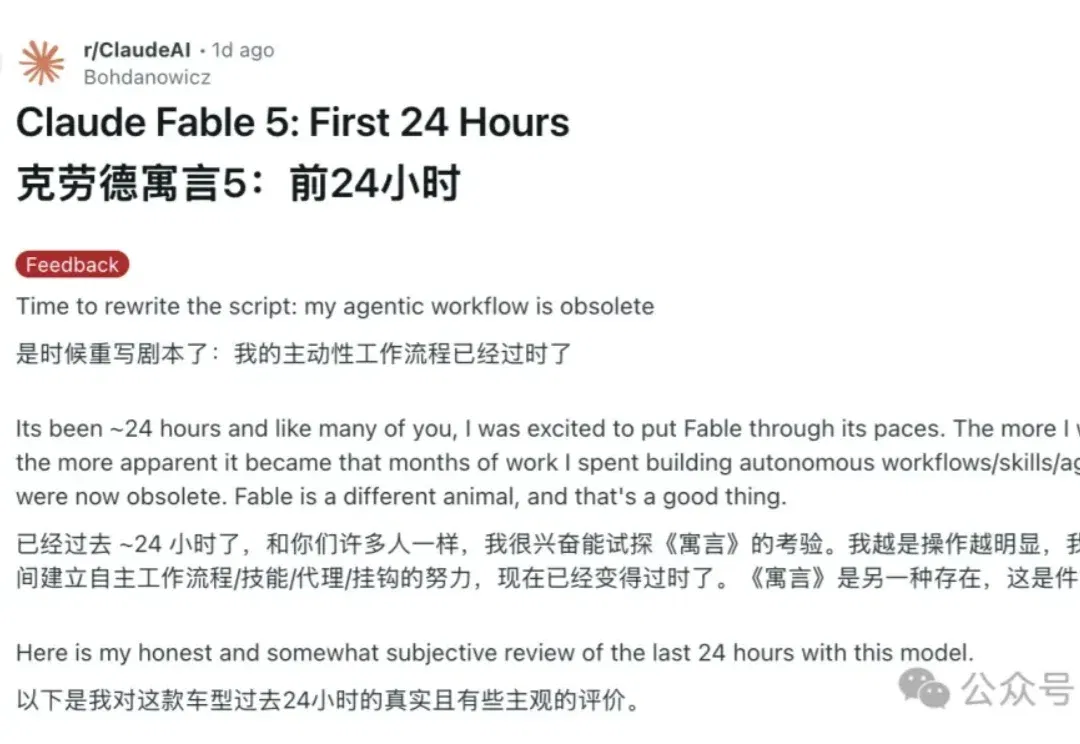
Workflow、Skill、SOP,可能真的要过时了。
刚刚,开发者Jamieson O'Reilly用泄露的系统级Prompt,硬核解锁了「轻量版」的Fable 5。仅仅一行代码的注入,就让Opus 4.8当场「开智」。在极限对照实验中,O'Reilly给到同一个指令——制作一个现代苹果风的网页。
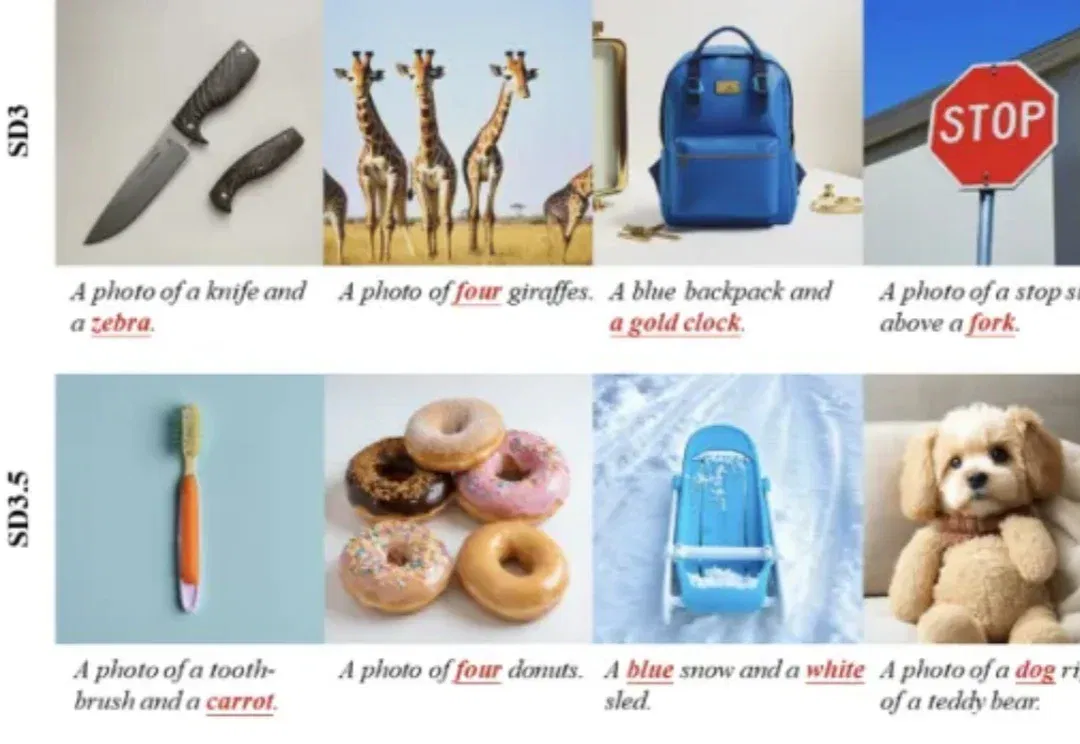
近年来,文生图模型的能力快速提升。从 Stable Diffusion 到 FLUX、Qwen-Image,扩散模型已经能够生成高质量图像,也能处理越来越复杂的文本提示。
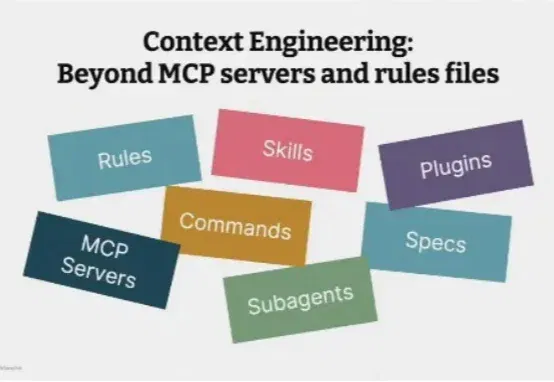
一年前,行业还在为“从自动补全到 Agent”的进化感到兴奋。然而一年过去,我们不难发现单纯靠“Vibe Coding”和“Prompt 调优”,面对非确定性模型带来的风险和成本问题,显然无法撑起企业级软件开发。
Paperboy 正在尝试找到一种更自然、更连续、更可协作的 Agent 界面与记忆结构——Agent 应该通过观察你用电脑来自己学习,用 IM 而不是 session 来组织对话,主动找你,而不是等你 prompt。