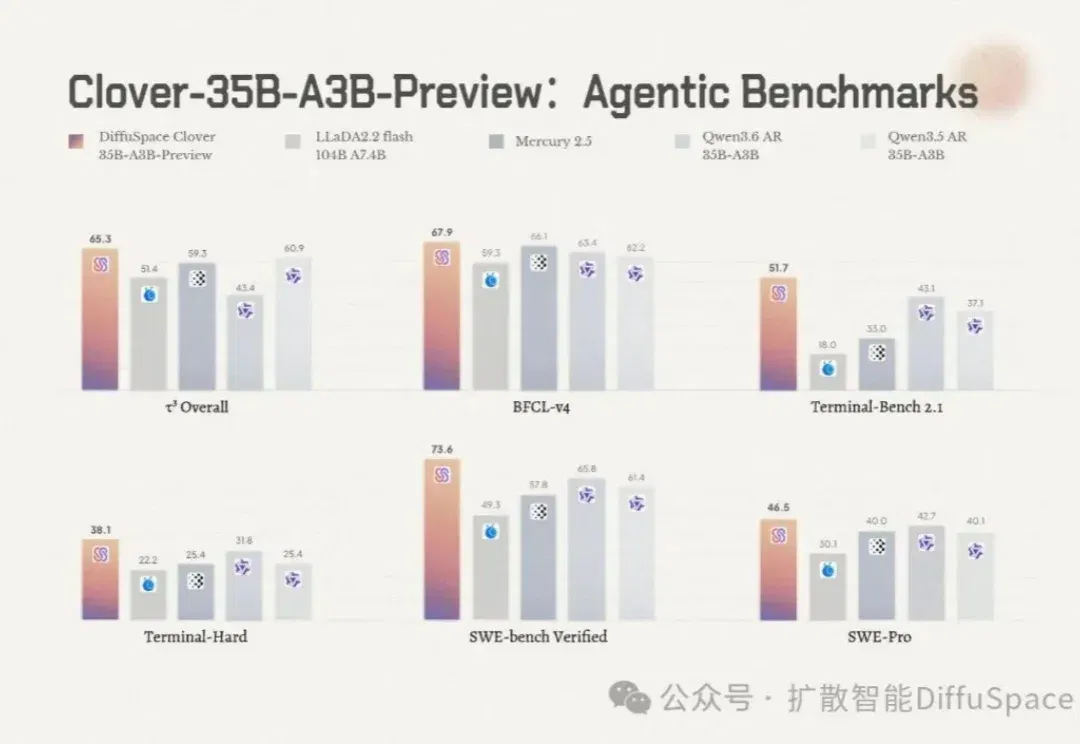
Clover-35B-A3B-Preview 开源,扩散语言模型面向 Agent 与端侧部署(在新窗口打开)
DiffuSpace 发布 Clover 首个预览版本,介绍混合专家架构、块扩散与门控记忆的设计,以及编程、工具调用和量化部署案例。文中评测来自发布团队,决策模型、客户端等后续计划与当前开源内容需分别看待。
共 842 篇
DiffuSpace 发布 Clover 首个预览版本,介绍混合专家架构、块扩散与门控记忆的设计,以及编程、工具调用和量化部署案例。文中评测来自发布团队,决策模型、客户端等后续计划与当前开源内容需分别看待。
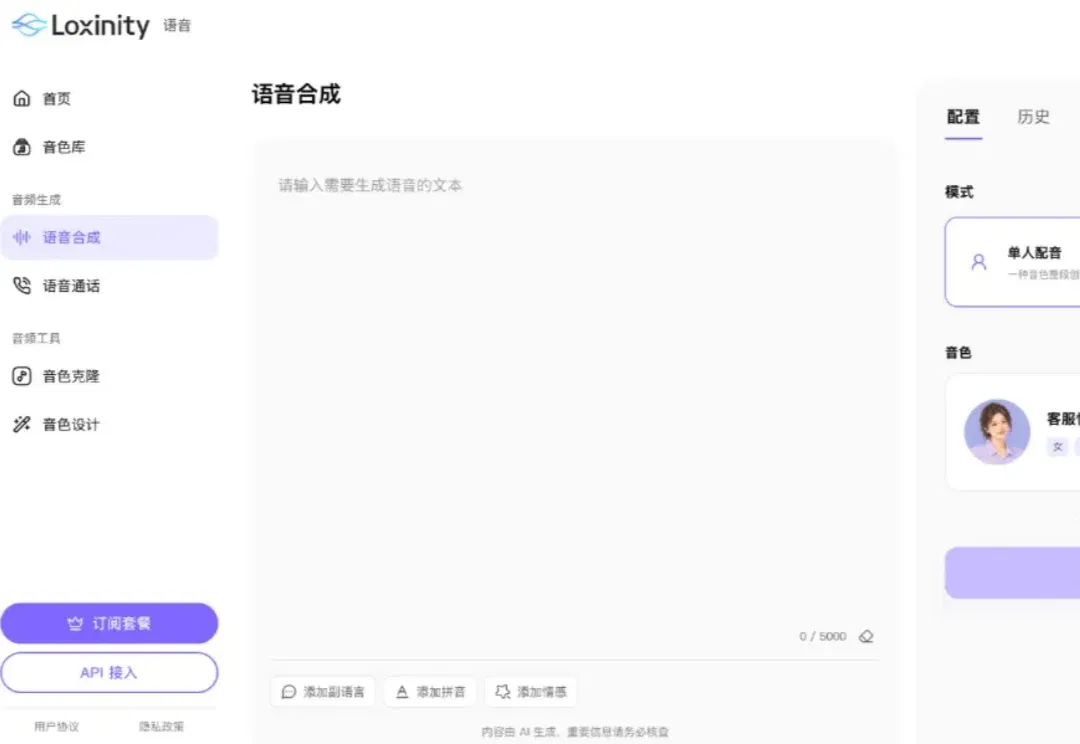
《读佳》独家获知,Soul将推出专为交互场景打造、超具活人感的语音合成产品“Loxinity(洛希无限)”,和市面上面向配音、短视频的TTS不同,这套模型从底层瞄准实时交互场景,主打强活人感。它支持单人配音、多人对话两种模式,配套音色克隆、音色设计等工具,还开放API接入。Loxinity下辖语音合成模型Loxi Speech和视频生成模型Loxi Avatar。
《读佳》获知,在线教育公司“伴鱼”成立了增势智能AI品牌,加码营销AI赛道,目前已上线4款to B工具AdsTurbo、PopTo爆款兔、MaxAEO和TOPPP。
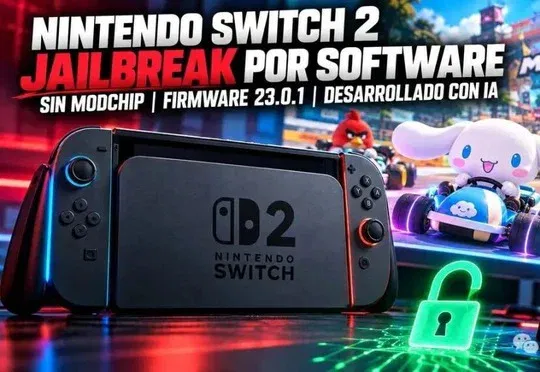
开发者pepsipu借助Codex开发出纯软件越狱工具ns2jb,一天内为Switch 2的《马里奥卡丁车世界》制作出可加入《我的世界》Steve等角色的Mod,但任天堂已下架相关漏洞并警告违规可能导致主机或在线服务受限。
AI参与发现的高危漏洞,已经修好了。 10月14日,网络传输工具curl发布了8.23.0。 官方安全公告中致谢的报告者一栏,出现了Claude的名字: Luna with Claude, Anthropic。 随后,curl开发者Stefan Eissing完成了修复。 如今,用户升级到curl已修复的版本,就能补上这个安全漏洞。 AI参与找漏洞,开发者完成修复,团队发布更新,这套流程已经走通。 这样的AI安全检查,也正在向更多开源项目开放。 10月8日,Anthropic宣布推出OSS Scanner,调用包括Claude Mythos在内的最强模型,为符合条件的关键开源项目免费定期扫描。
生产级 AI 内容创作与 Demo 式生成工具的核心区别是什么?
估值冲上150亿。 智东西10月21日消息,今日凌晨,据彭博社报道,法国AI办公工具独角兽Pigment已完成一轮2.5亿美元(约合人民币16.7亿元)融资,估值达到23亿美元(约合人民币153.61亿元)。该公司计划争夺目前正在使用微软、甲骨文、IBM等厂商AI办公产品的企业客户。 本轮融资由欧洲基金Scaleup Europe Fund领投,英伟达以及World Innovation Lab、Iconiq、IVP、Meritech Capital等机构参投。 Pigment联合创始人兼CEO埃莱奥诺尔·克雷斯波(Eléonore Crespo)告诉彭博社,该公司计划在本轮融资中引入亚洲投资
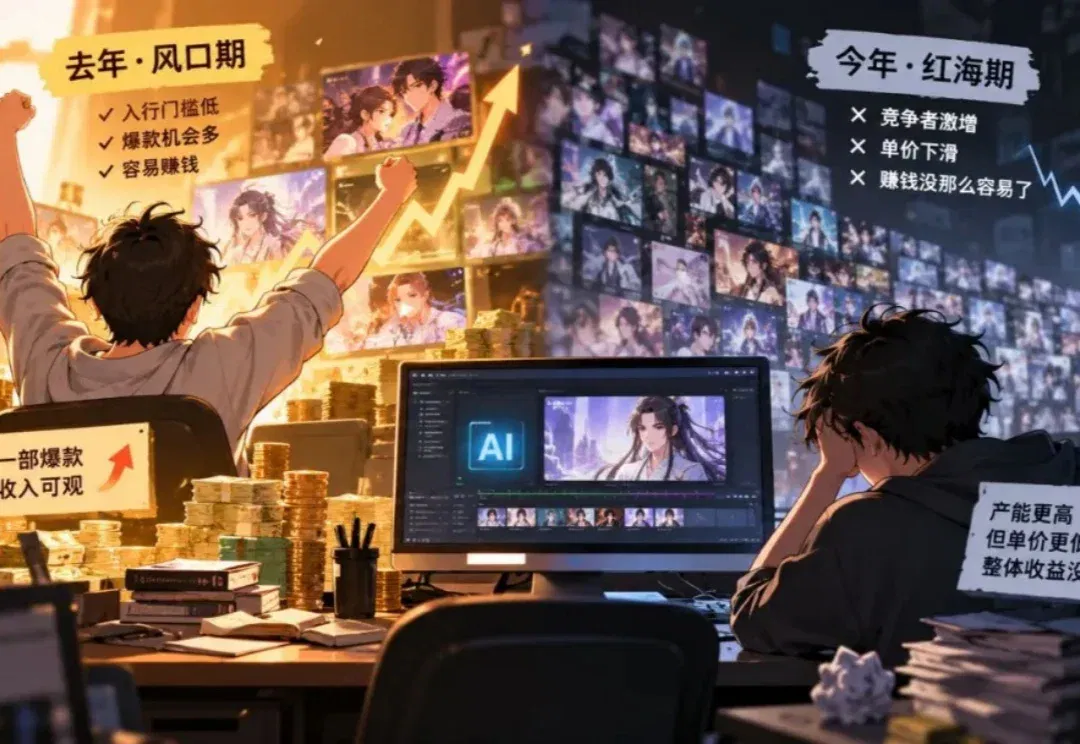
入场便宜了,赚钱的门槛却未必跟着降低。 「一个创作者加上 IP 和 AI 工具,就能完成漫剧创作全流程。」 在上周举行的阅文创作大会上,阅文集团 CEO 侯晓楠这样描述正在兴起的「一人公司」。当日,阅文发布首批 AI 精品动画项目,将 DramaBuddy 漫剧助手升级为 OPC 一站式平台,并推出「IP 委员会」模式,试图把故事从文字到影像,再到后续开发的过程连接起来。 看起来,AI 带来的机会似乎还在不断扩大。 但身处一线的漫剧从业者们,正感受着更真实、更锋利的行业变化。 在会后,极客公园参与了对阅文 AI 平台负责人陈炜于、酱油文化创始人黄浩南(业内称「酱油」)、前尾猴文化总经理三行的采
一文看懂Codex的自我革命。 在AI编程工具的牌桌上,OpenAI的Codex曾长期连入场资格都没有:用户寥寥,口碑平平,团队也走到了散伙边缘。然而,如今它已摇身一变,成为ChatGPT桌面版的底层系统,扛起4000万周活用户,并在CLI版本的下载量上,成功反超Claude Code。 打赢这场翻身仗,Codex仅用了不到1年。 智东西10月20日报道,近日,与OpenAI有密切联系的AI公司Every创始人Dan Shipper发表长文“How Codex Happened”,通过对OpenAI联合创始人Greg Brockman、Codex团队负责人Thibault Sottiaux(T
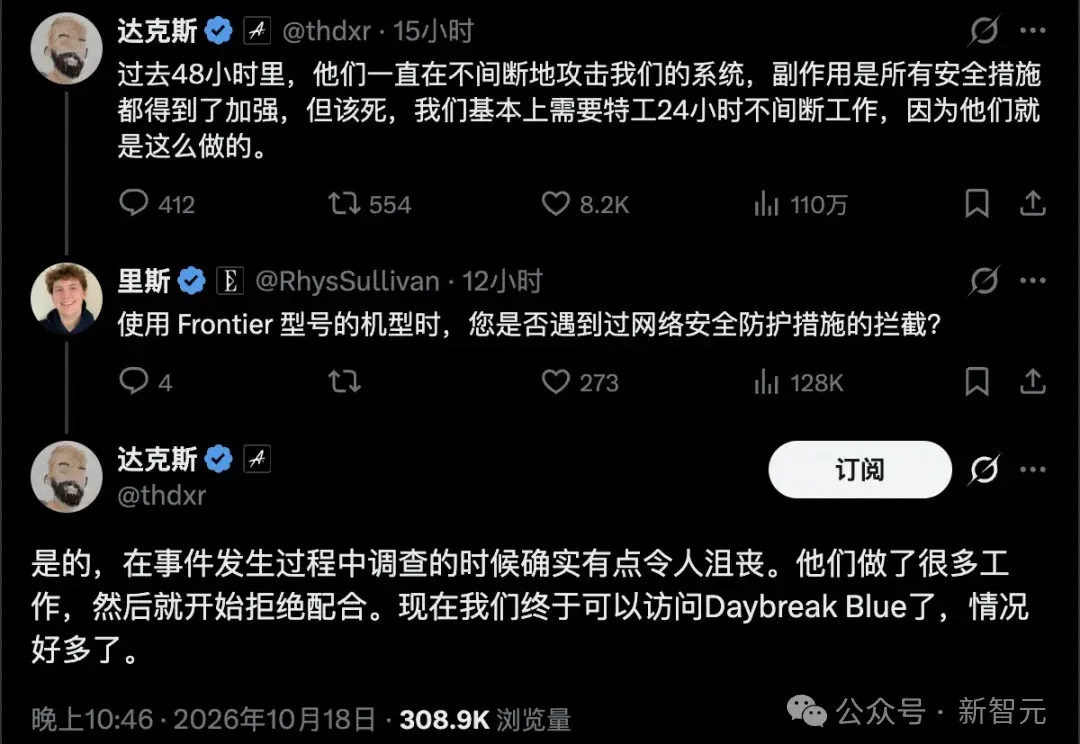
攻击还没停,防守AI却先「罢工」了! 10月18日,开源AI编程工具OpenCode联合创始人Dax Raad确认,团队用前沿模型调查网络攻击时,遭遇了中途拒答: 它们帮了不少忙,然后开始拒绝。 据Dax透露,攻击者已经连续48小时尝试攻击他们的系统。 攻击方让智能体不停寻找漏洞,防守方想查清入侵过程,却可能在分析攻击代码时,被安全护栏拦住。 可攻击不会因为防守AI拒答而暂停。 排查每耽误一步,都可能给攻击者多留一次机会。 查黑客先得自证清白 要让AI帮忙查清入侵过程,就得把攻击者留下的代码和日志交给它。 系统哪里被钻了空子?恶意命令做了什么?哪些密钥可能泄露? 这些问题,都得顺着攻击痕迹往回