AI中转站正在「裸奔」:清华团队提出首个可信原生中转基础设施TrustedARI
当 AI 智能体真正开始干活,它的每一次请求,都要经过一个你看不见的「中间人」。
当 AI 智能体真正开始干活,它的每一次请求,都要经过一个你看不见的「中间人」。
这个中间人,可能正在读你的提示词、改你的结果、偷你的账单。
清华团队提出首个可信原生中转基础设施 TrustedARI—— 把「靠人品」的信任,换成「靠数学」的证明。
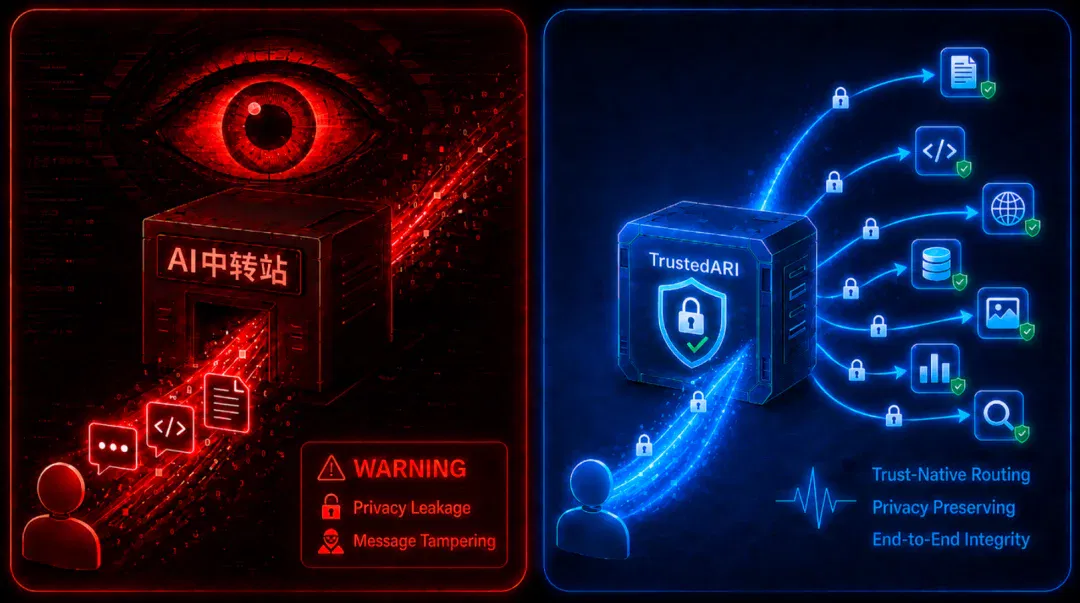
当所有人都在卷 Agent 能力的时候,一个你看不见的风险,正在悄悄变大 ——
你部署的 Agent,每一次调用外部模型、工具、服务,请求到底经过了谁的手?
一个被官方点名的事实:AI 中转站,正在「裸奔」
AI 智能体从聊天窗口走向真实任务,要频繁调用外部的模型、工具和服务——
调模型推理、连邮箱、连代码仓库、连浏览器,甚至连企业 SaaS。
面对一堆碎片化的接口、账号、订阅和额度,智能体需要一个统一的中转层来收口。
这就是AI 中转站,技术上叫智能体中转基础设施或者智能体路由基础设施(Agentic Routing Infrastructure,ARI)。
它正在成为智能体连接外部世界的关键入口。
但这个关键入口,也正在变成新的高风险信任边界。
近期,央视新闻(在新窗口打开)和国家安全部(在新窗口打开)就关注到「AI 中转站」的安全问题——
运营主体不明、备案信息缺失、技术来源和数据流向不透明。
低价便利的另一面,是背后的安全风险:
- 数据裸奔,隐私泄露;模型缩水,结果失真;
- 恶意植入,远程控制;数据出境,失管失控。
它的本质,是一个「明文代理」
把视角往下沉一层,问题立刻变得复杂。
在典型架构里,中转站同时握着三种权力:
- 它能看见你请求和响应的明文
- 它能决定你的请求最终发往哪里
- 它能改写你的请求、响应,甚至篡改 Token 用量这种计费字段
你的提示词、商业文件、代码片段、模型输出 —— 它全看得见。
本该发往高端模型的请求,可能被悄悄转给低配模型,Token 质量没法保证。
本该调用官方工具的请求,可能被转向未知的服务提供商。
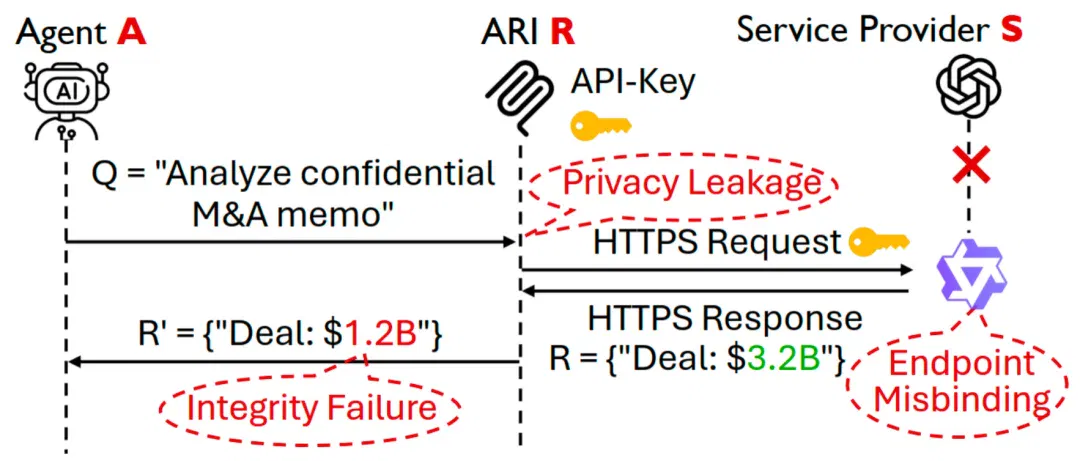
AI 中转层的安全风险
而当中转层连的不只是大模型,而是邮箱、数据库、企业系统时 ——
风险就不再是「内容泄露」,而是直接升级成「权限滥用」「结果失真」「业务流程失控」。
更扎心的是:面对这一切,过去你能做的,只有一件事 ——
相信平台不作恶。
TrustedARI:给 AI 中转站,上三把「信任锁」
来自清华大学InspiringGroup 团队的 TrustedARI,给出了一个新答案 ——
不是取消中转站,而是让它从「默认可信」走向「协议可验证」。
- 论文题目:TrustedARI: Towards Trust-Native Agentic Routing Infrastructure for Agentic AI
- 论文链接:https://arxiv.org/abs/2606.15822
TrustedARI 的核心思路是将 ARI 的基础设施功能与其过高的数据和控制权限解耦,从协议层重新配置权利与约束。
中转层照样能做路由、做适配、做计费。
但它不能再越权看数据、换服务、改结果。
在TrustedARI中,智能体和 ARI 通过安全多方计算共同组成一个分布式「虚拟客户端」,并与下游服务方建立标准 TLS 会话。这样,服务方看到的仍然是标准请求;而在智能体和 ARI 之间,服务绑定、请求构造、响应验证和计费结算则通过 TLS 认证、多方安全计算和零知识证明完成可信增强。换句话说,TrustedARI 把过去依赖平台承诺的中转过程,推进到了密码学约束和协议级证明。
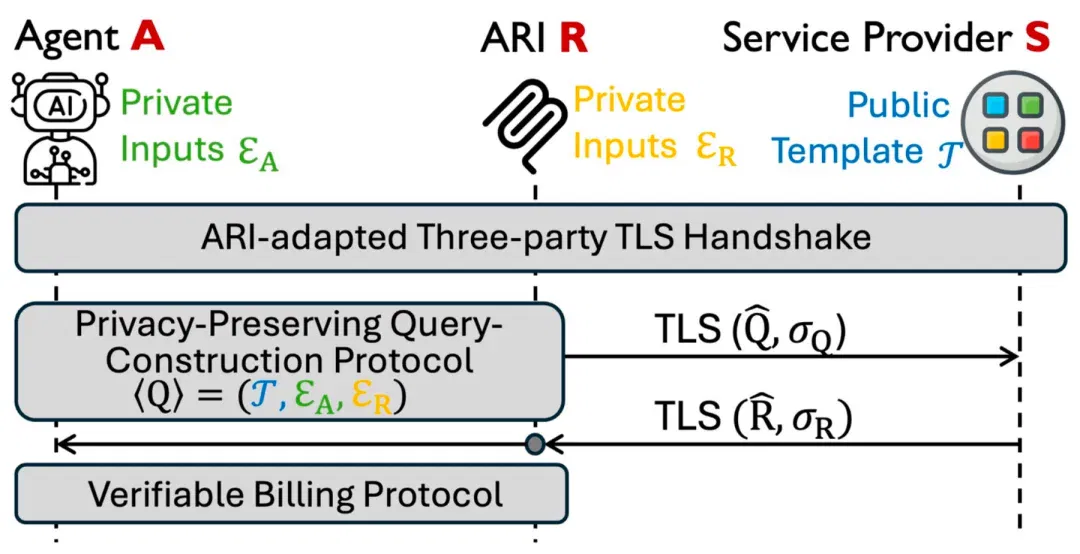
TrustedARI 协议功能示意图
怎么做到?三把锁。
🔒 第一把:身份锁 —— 请求发往哪,你说了算
TrustedARI 设计了面向 ARI 的三方 TLS 握手机制。
智能体和中转站共同建立面向服务提供方的安全连接,同时智能体可以独立验证对方身份。
智能体不再只能听中转站「声称」它调用了目标模型 —— 而是能使用 TLS 密钥「亲自验证」当前会话确实绑定到了预期服务提供方。
高端模型,不能被静默换成低配。
工具请求,不能被偷偷转去错误的服务方。
🔒 第二把:数据锁 —— 你的数据,中转站一个字都看不到
传统模式:你把内容明文交给中转站,它再补上 API key 和格式适配,转发给下游模型服务商或者 MCP 工具服务商。这正是数据不可信的根源。
TrustedARI 提出了隐私保护的请求构造与响应保护机制。把请求构造重构成安全的模板实例化过程:双方基于公开模板,基于多方安全计算协议拼接双方的隐私输入,共同生成结构合法、可被服务方处理的 TLS 加密请求。
- 智能体,不需要知道中转站的 API key
- 中转站,也看不到你的提示词、业务数据和工具参数
- 连字段长度、边界这种结构信息,都一并加密保护
响应回来,完整明文只有智能体能解密,中转站只看到加密消息;一旦中转站篡改消息,TLS 认证就会失败,立刻被发现。
请求数据可信、响应数据可信、端到端完整性—— 一次全给到。
🔒 第三把:账单锁 —— 每一分钱,都有据可查
明文只有智能体看得到,那中转站怎么按用量计费?
TrustedARI 用零知识证明解决:TrustedARI 构建了可验证的计费机制。智能体上报计费字段,并附上证明 —— 证明这些字段确实来自服务方返回的 TLS 认证响应,不是为了少付费伪造出来的数字。
中转站不用看完整响应消息,也能验证账单真实有效。在保护响应数据的机密性和完整性的同时,保证了按调用量、按 token、按工具执行状态结算的商业可持续性。
糊涂账,变成公平透明的明白账。
能不能落地,实验说话
TrustedARI 基于 TLS 1.3 协议栈实现了原型系统,在GitHub、Google、OpenAI 等 10 个真实服务 API 上进行评估,覆盖代码管理、数据库检索、LLM 推理等典型智能体工作流。
结果显示,TrustedARI 不只是一个密码学概念方案,而是具备进入真实智能体中转场景的系统落地能力。
连接建立:三方 TLS 握手通信开销较基线方案降低39.34%,端到端建连延迟最高降低50.47%。
隐私请求构造:真实 API 平均计算时延1.32 秒;结构隐藏机制只额外增加 0.19 秒时延 和 0.58MB 通信。
可验证计费:证明生成平均仅需3.50 秒,比基线方案快 28.20 倍。
一句话 —— 可信,没有变成沉重的「性能税」。
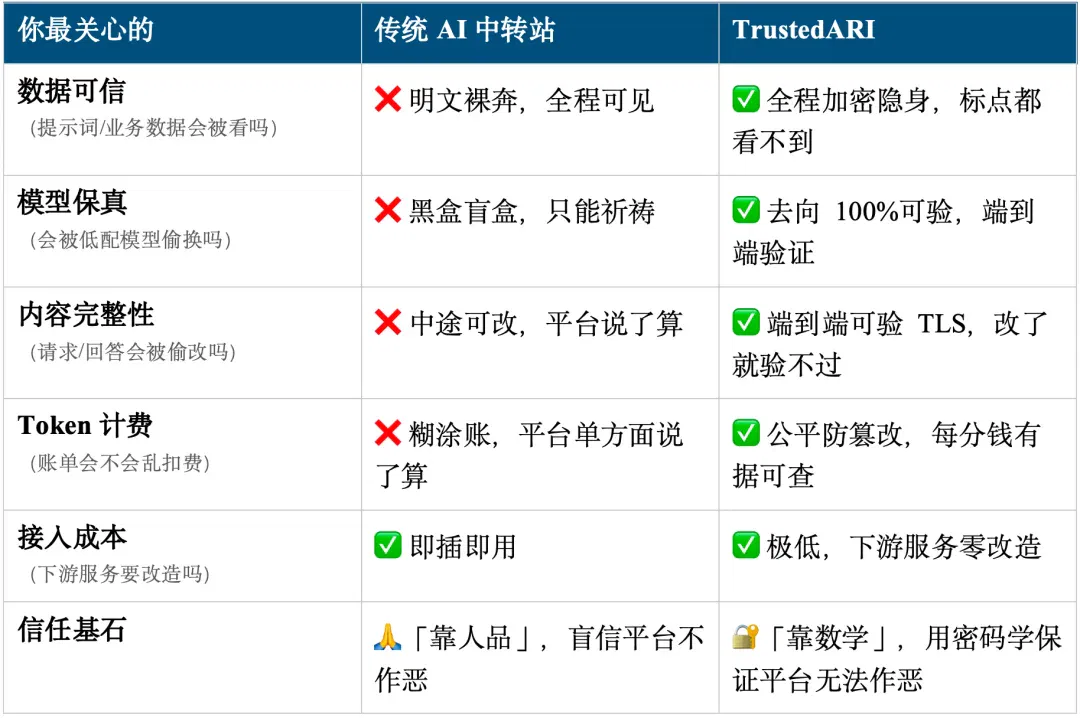
兼容现有生态,下游零改造
最关键的一点:它能直接落地。
- 智能体侧:只需加载一个新的 Skill,Agent 使用不受任何影响
- 服务方侧:什么都不用改,看到的还是标准 TLS 连接和标准 API 请求
不需要重建生态。不需要改造下游。
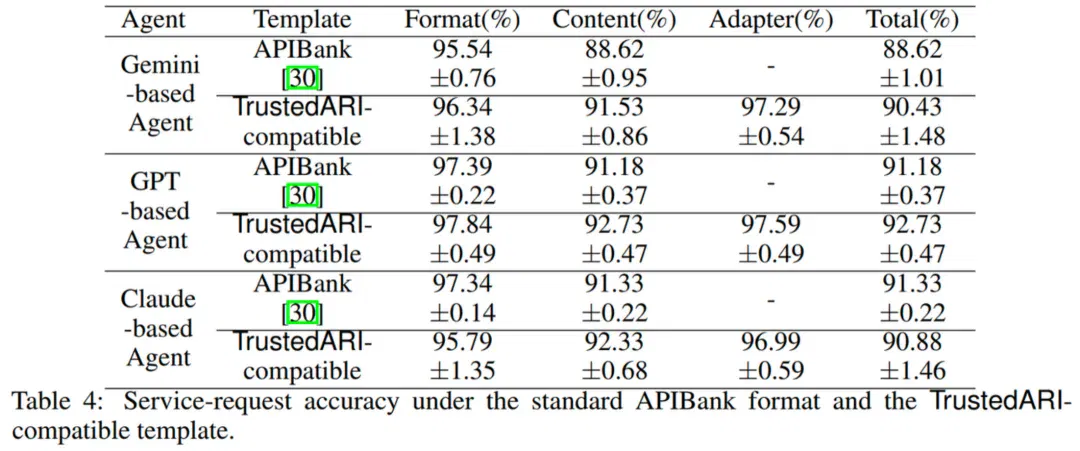
可信增强不以牺牲可用性为代价。TrustedARI模板在多类智能体上保持了接近标准格式的请求生成准确率。
智能体时代,需要「可信中转」
AI 中转站(技术上称为 Agentic Routing Infra,ARI)的价值,来自它统一连接模型、工具和外部服务的能力。
它的风险,也恰恰来自这里。
当中转站连上大模型、代码仓库、数据库、企业系统,它就不再是一个「请求转发器」——
而是智能体访问外部世界的关键控制面。
如果这个控制面,还靠平台「自证清白」,
那隐私泄露、服务替换、结果篡改、异常计费,就会成为整个智能体基础设施里的系统性薄弱环节。
AI 中转站的下一步,不会只比谁接入的模型更多、价格更低、调用更方便。
智能体时代真正需要的,是从「可用中转」走向「可信中转」。
把信任的基石,从「靠人品」,换成「靠数学」。
TrustedARI,正是这一节点上的可信原生答案。
团队介绍
本研究由清华大学 InspiringGroup 完成,项目核心成员包括:李琪、邹振华、李硕、徐明伟老师、刘卓涛老师。
刘卓涛老师团队长期研究可信 AI,从算法、模型、系统 Infra、网络和芯片层面系统解决 AGI 时代的可信问题,在相关领域发表论文近百篇,代表性成果获得 ACM CCS 2025 杰出论文奖(获得全部满分 review)、连续两年获得 USENIX Security 杰出论文奖(中国学者首次),此外还获得两项 Google 杰出工程奖、美国 NSF 创新团体奖、以及多项企业合作成果奖等荣誉。团队长期招收实习生、博士生和博士后。
文章来自于"机器之心",作者 "机器之心"。
Related topics
After reading
Join the AINRK community
Read how to join the community and connect with people working in AI.
Related articles
Continue reading related topics and articles in this category.

ConvexLLM connects speech to language models through frozen text embeddings (opens in a new tab)
Researchers at CUHK-Shenzhen and Microsoft propose C-Gate, mapping audio into convex combinations of frozen text embeddings. The paper reports VoiceBench gains against its listed open-model baselines, while audio understanding and transcription still involve trade-offs.

CWM2.0 open-sources generative rendering with a 30-minute racing demo (opens in a new tab)
Teams from Ant, Westlake University and Zhejiang University use a structured Proxy to control scene state and Invoker-Render to generate visuals, releasing eight-GPU streaming inference. The long demo and 140 evaluations cover specified scenes, not arbitrary stable worlds.

Ankole outlines multi-user agent architecture: events, permissions and organizational memory (opens in a new tab)
The team describes its Business Harness design for fast and slow paths, shared state, Actor orchestration and dynamic permissions. Formal verification covers the modeled core permission state machine; it does not replace security checks of the full deployment, external interfaces or implementation.

openJiuwen presents a Harnessless approach for reusing AgentOS execution tools (opens in a new tab)
openJiuwen uses app-development and swarm demos to show how built-in harness capabilities support sessions, tools and app management. Applications still define business rules and permissions; remote deployment and some capabilities remain planned or exploratory.

Ask-to-Distill optimizes training questions using teacher–student distribution signals (opens in a new tab)
UIUC and collaborators propose A2D, training a question generator with frozen teacher–student disagreement and compatibility signals before on-policy distillation. The paper reports gains in math, code and agent tasks; its learning-value proxy has limits.