中转站数据流入黑市,6TB攻入26家知名校企系统:00后安全员实测揭底 (opens in a new tab)
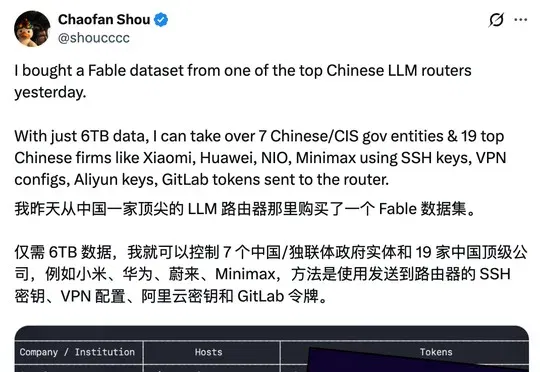
00后安全研究员寿超璠实测揭露,其花五位数美元从国内头部大模型中转站购得的6TB未脱敏模型调用数据,含有可接管华为、小米、蔚来、MiniMax等19家科技公司及7家国家级科研机构内部系统的通行凭证,其团队对428个中转站测试还发现9个主动篡改Agent指令、17个截取诱饵凭证。
Total 2 articles
00后安全研究员寿超璠实测揭露,其花五位数美元从国内头部大模型中转站购得的6TB未脱敏模型调用数据,含有可接管华为、小米、蔚来、MiniMax等19家科技公司及7家国家级科研机构内部系统的通行凭证,其团队对428个中转站测试还发现9个主动篡改Agent指令、17个截取诱饵凭证。
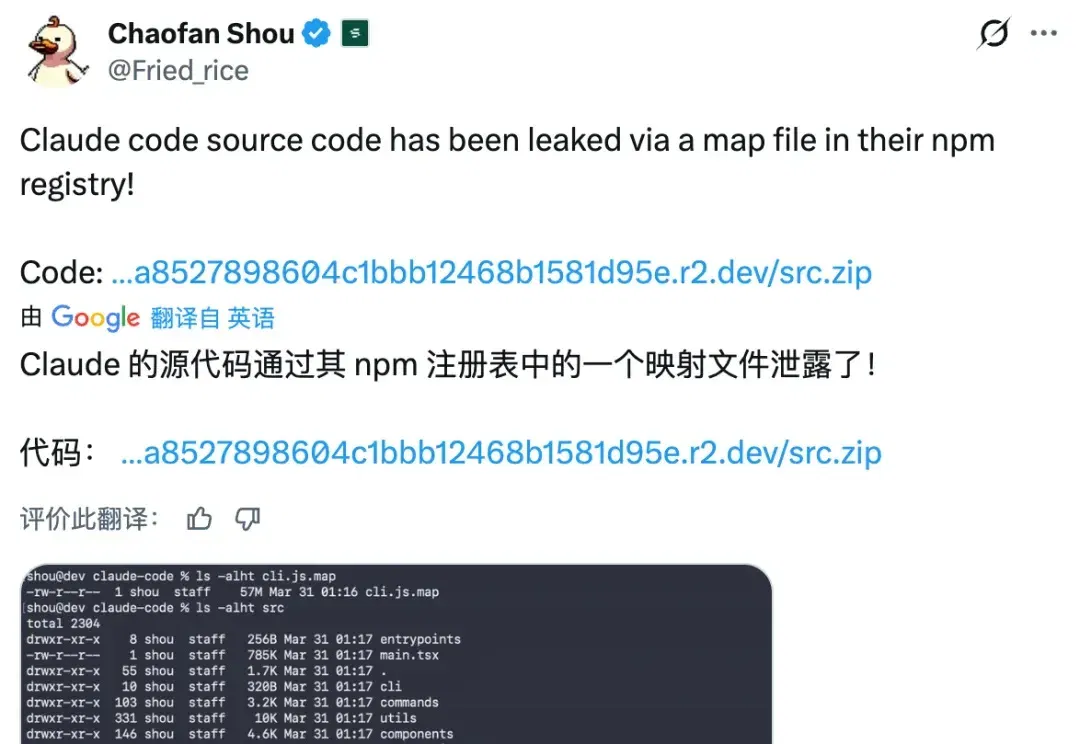
Claude Code 源码被泄露了。率先发现并公开披露这一「漏洞」的,是开发者 Chaofan Shou(寿超璠)。开发者 @realsigridjin 动作极快,第一时间将泄露的源码备份至 GitHub,仓库名为 instructkr/claude-code,标注为「Claude Code Snapshot for Research」。