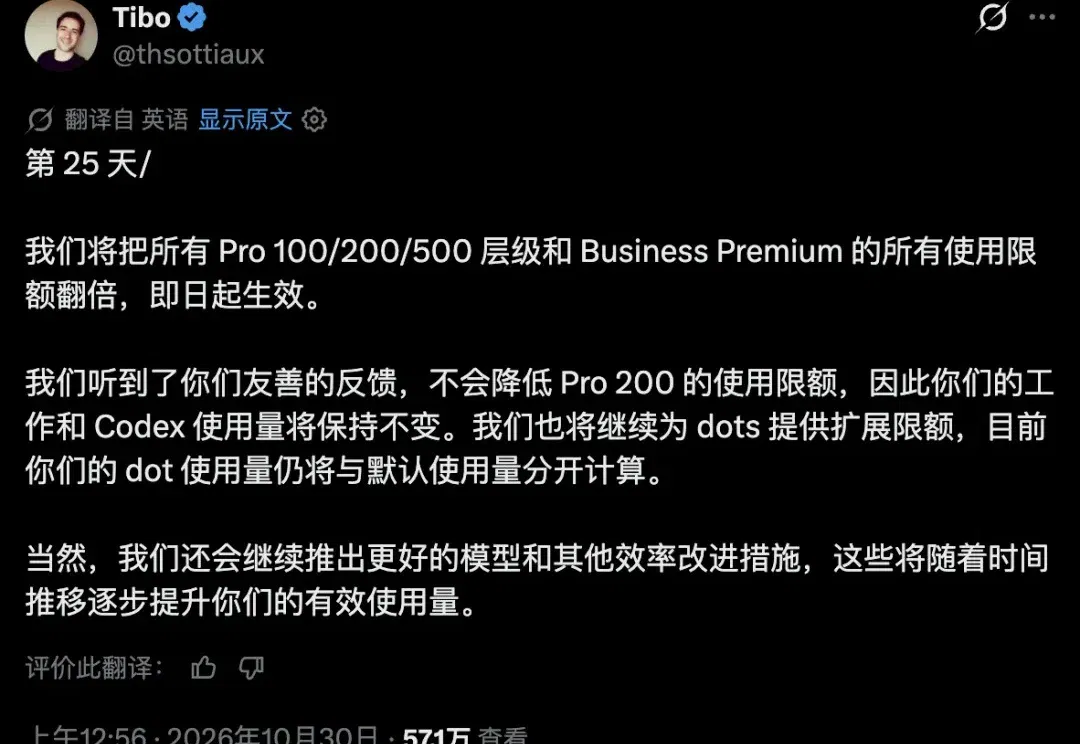
ChatGPT Pro 调整 Work 与 Codex 额度:哪些用户翻倍,哪些保持不变 (opens in a new tab)
OpenAI 提高 Pro 的 Work 与 Codex 额度:Pro 100、500 翻倍,Pro 200 原本较低的额度翻倍并对齐高额度,已享高额度的用户保持不变。文章据此讨论用量限制与开发者工作流,额度增加并不等于不限量,也不保证完成任务数同比增加。
Total 1000 articles
OpenAI 提高 Pro 的 Work 与 Codex 额度:Pro 100、500 翻倍,Pro 200 原本较低的额度翻倍并对齐高额度,已享高额度的用户保持不变。文章据此讨论用量限制与开发者工作流,额度增加并不等于不限量,也不保证完成任务数同比增加。
48小时,全球大乱套了! 就在昨天,全世界一大片互联网接近瘫痪。AI已经入侵整个人类世界! 这48小时,堪称人类网络安全史上的「黑色十月」。 支撑全球70%网站的代码曝出致命漏洞;美国华尔街紧急拔网线;拉美400家银行被AI智能体攻击。 有人直言:「RIP Internet(互联网安息吧)」。 node.js:安全漏洞。 PHP:严重远程代码执行漏洞。 tensorlake:npm 包被感染。 liteLLM:恶意 PyPI + Docker 版本。 Railway:客户机密泄露。 zeabur:基础设施遭到入侵。 OpenCode:AI API 密钥泄露。 OVHcloud CLI:官方二进
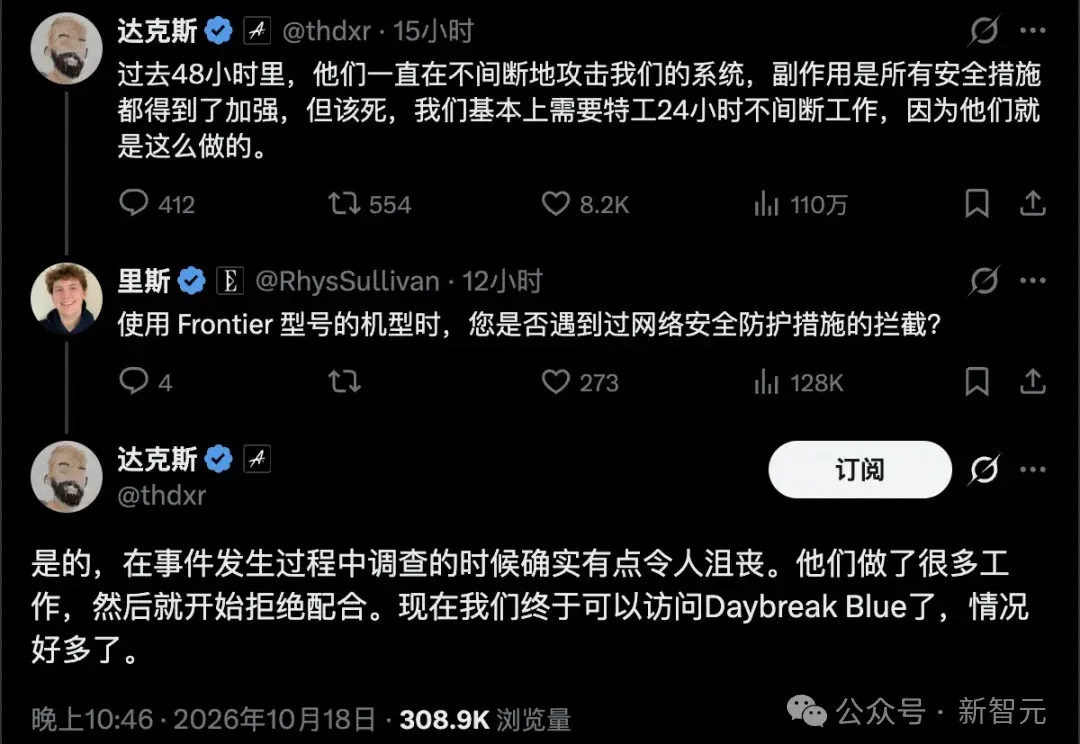
攻击还没停,防守AI却先「罢工」了! 10月18日,开源AI编程工具OpenCode联合创始人Dax Raad确认,团队用前沿模型调查网络攻击时,遭遇了中途拒答: 它们帮了不少忙,然后开始拒绝。 据Dax透露,攻击者已经连续48小时尝试攻击他们的系统。 攻击方让智能体不停寻找漏洞,防守方想查清入侵过程,却可能在分析攻击代码时,被安全护栏拦住。 可攻击不会因为防守AI拒答而暂停。 排查每耽误一步,都可能给攻击者多留一次机会。 查黑客先得自证清白 要让AI帮忙查清入侵过程,就得把攻击者留下的代码和日志交给它。 系统哪里被钻了空子?恶意命令做了什么?哪些密钥可能泄露? 这些问题,都得顺着攻击痕迹往回
智谱针对ZCode数据上传争议事件公布补偿方案并将产品以Apache 2.0协议整体开源,但因开源仓库未保留事故前Git history、第三方核查覆盖范围披露有限,外界对其能否真正重建信任仍存疑问。
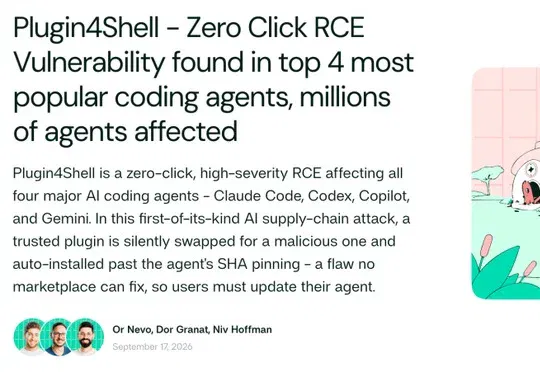
360图龙锋发现OpenAI Codex的curated Git插件同步链路存在0day漏洞,可绕过沙箱审批机制在用户授权前静默执行恶意操作,威胁全球2500万用户的开发凭证与代码仓库安全。
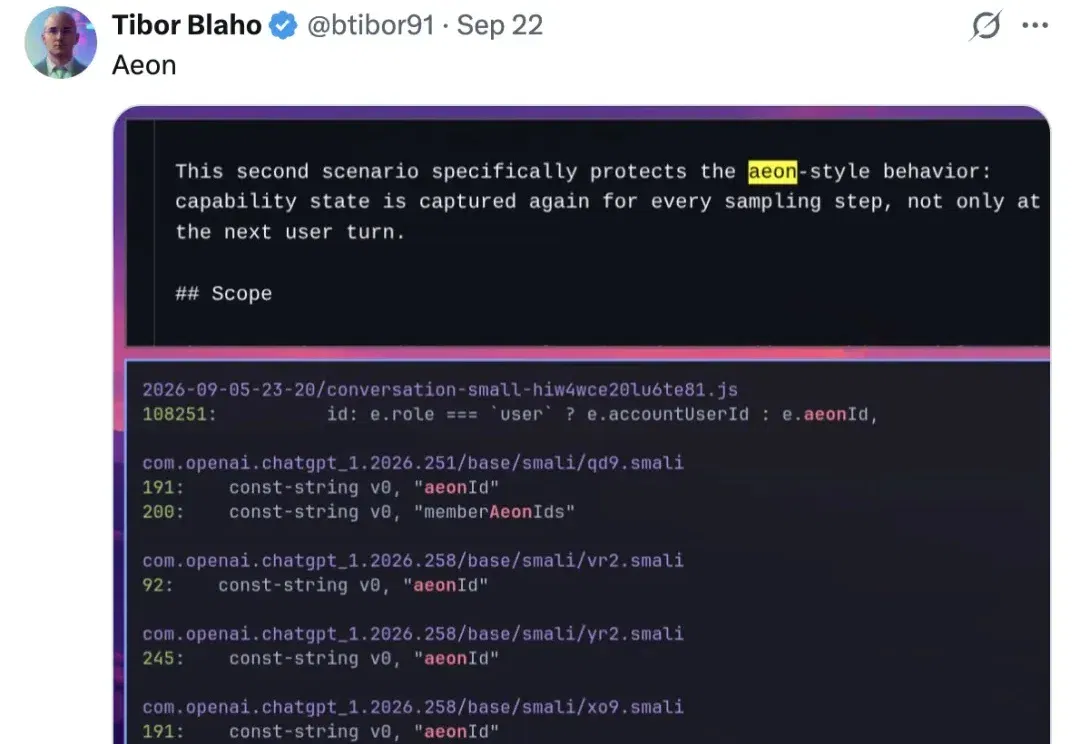
今天,OpenAI 正式发布了 GPT-6 Sol 和 GPT-6 Luna。不过,人们似乎更加关心 OpenAI 何时推出它的个人 AI 智能体 Aeon (Codex Bot)。
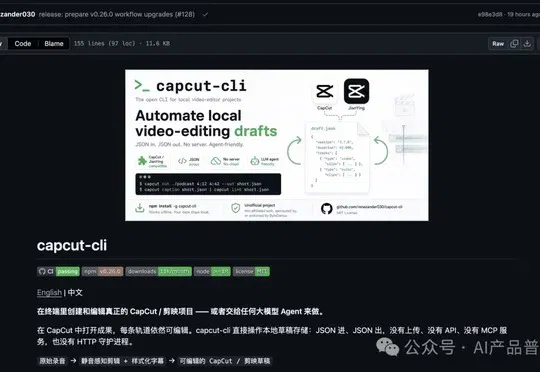
作者用 Qoder 搭配 Qwen3.8-Flash 模型调用开源工具 capcut-cli,在剪映 5.9 中自动完成口播视频的字幕识别、贴字和音效添加,生成可继续手动修改的分轨草稿。
OpenAI旗下编程智能体Codex于周五下午全面宕机68分钟,硅谷程序员被迫提前收工,OpenAI随后为所有付费用户重置额度作为补偿。
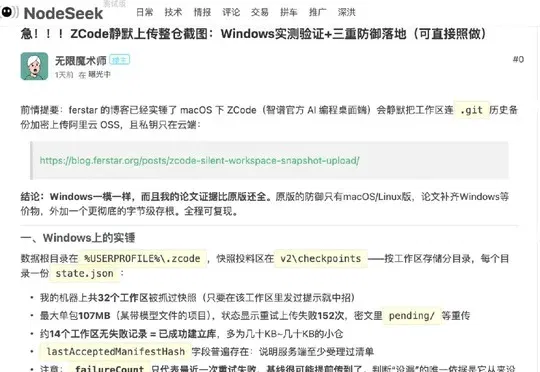
太原承明科技向智谱发函追责其旗下AI编程工具ZCode未经授权静默上传用户完整代码仓库及Git历史的行为,要求智谱在10月10日前书面说明数据流向、删除情况及是否涉及跨境传输,否则保留索赔和诉讼权利。
Kimi发布编程工具Kimi Code桌面版,原生适配macOS和Windows,内置Kimi K3模型并支持第三方API接入及Computer Use功能,提供99至699元三档订阅套餐,实测体验流畅。